Introduzione
Clienti e auditor chiedono regolarmente per quanto tempo LibraCyber ESG conserva i loro dati, che cosa succede a quei dati una volta scaduto il periodo previsto e come si può dimostrare chi ha fatto che cosa sull'appliance. Questo articolo risponde a quelle domande in un unico punto, così da poter essere citato direttamente quando si risponde a un questionario di sicurezza o a una richiesta di un'autorità di protezione dei dati.
Va tenuto presente che ESG è un email security gateway e non un archivio. I messaggi lo attraversano, vengono ispezionati e le copie sono conservate soltanto per il tempo in cui sono utili alla quarantena e alla diagnostica. Se il requisito è la conservazione a lungo termine della posta, il prodotto adatto a questo compito è LibraCyber Email Archiver. Per una visione più ampia di come i dati personali sono trattati in tutti i prodotti LibraCyber, vedere
LibraCyber and GDPR.
Che cosa memorizza ESG e per quanto tempo
ESG conserva quattro diversi tipi di dati e ciascuno ha il proprio periodo di retention. Si trovano tutti in
Admin Area > Appliance > Quarantine Settings, nel riquadro Quarantine Retention Settings in cima alla pagina.
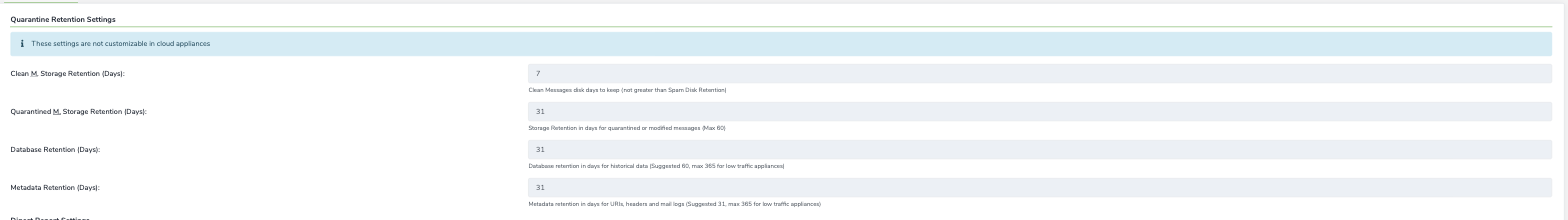
Le prime due impostazioni controllano per quanto tempo i file dei messaggi restano effettivamente su disco. La retention di storage dei messaggi puliti si applica ai messaggi consegnati senza modifiche, mentre la retention di storage dei messaggi in quarantena si applica ai messaggi trattenuti o modificati. Le altre due impostazioni riguardano le informazioni anziché il contenuto. La retention del database governa i dati storici usati da ricerche, statistiche e tracciamento dei messaggi, mentre la retention dei metadati governa gli header dei messaggi, gli URL trovati al loro interno e i mail log.
| Impostazione |
Che cosa copre |
Limite |
| Clean M. Storage Retention (Days) |
copie su disco dei messaggi puliti o non modificati |
non può superare la retention su disco dello spam |
| Quarantined M. Storage Retention (Days) |
copie su disco dei messaggi in quarantena o modificati |
60 giorni al massimo |
| Database Retention (Days) |
dati storici alla base di ricerche, statistiche e tracciamento |
60 giorni consigliati, fino a 365 su appliance con traffico ridotto |
| Metadata Retention (Days) |
header dei messaggi, URL e mail log |
31 giorni consigliati, fino a 365 su appliance con traffico ridotto |
Ci sono tre aspetti da conoscere prima di modificare uno di questi valori o di citarli a un cliente.
- Sulle appliance cloud queste impostazioni sono gestite da LibraCyber e non sono modificabili
-
Una retention più lunga richiede più spazio su disco e un database che cresce troppo rallenta l'appliance. Non sono valori da aumentare senza dimensionare l'appliance di conseguenza
-
Quando un periodo di retention scade i dati vengono eliminati, non spostati altrove. Nulla viene conservato in secondo piano e nulla è recuperabile in seguito.
Il contenuto dei messaggi e le informazioni sui messaggi scadono in momenti diversi
Una volta scaduta la retention di storage, le copie dei messaggi non ci sono più. Le informazioni che descrivono quei messaggi restano più a lungo, per tutto il tempo consentito dalla retention del database e dei metadati, e comprendono mittente, destinatario, oggetto, l'esito dell'analisi, gli header dei messaggi e gli URL rilevati. Quando si descrive la propria policy di retention, si tratta di due periodi distinti ed è più chiaro indicarli separatamente.
Audit Logs
L'audit log si trova in
Admin Area > Status > Audit logs. Elenca in ordine cronologico ogni azione eseguita su ESG e risale fino al giorno in cui l'appliance è stata messa in esercizio. L'audit log
non viene mai ruotato, è immutabile e le
impostazioni di retention descritte sopra non si applicano a esso.
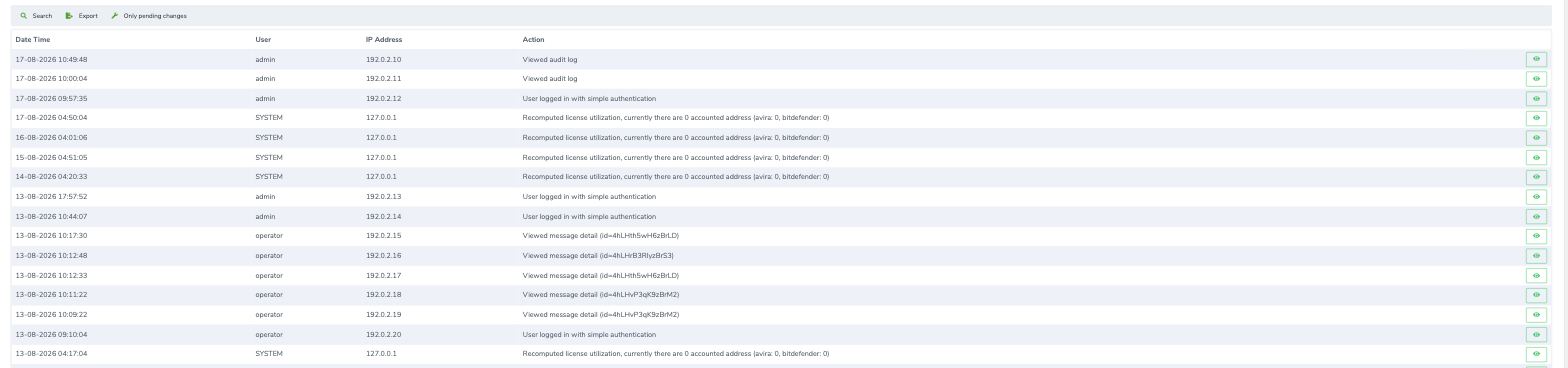
Ogni voce registra la data e l'ora dell'azione, l'utente che l'ha eseguita, l'indirizzo IP del client utilizzato e una descrizione di quanto avvenuto. I login sono registrati e la descrizione indica se è stata usata l'autenticazione semplice o a più fattori. Le modifiche di configurazione sono registrate. Le operazioni sulle licenze sono registrate. È registrata anche l'apertura del dettaglio di un singolo messaggio da parte dell'utente, insieme all'identificatore di quel messaggio, così come l'apertura dell'audit log stesso.
Il log può essere ricercato ed esportato dalla barra degli strumenti nei formati consueti, CSV e XML, oppure salvato come documento pronto per la stampa.
Il filtro Only pending changes è utile quando si vogliono vedere le modifiche di configurazione non ancora applicate.
Se è possibile vedere quali messaggi un utente ha aperto
ESG non sa se qualcuno ha letto un'email nella propria casella, perché è un gateway e non un client di posta. Quello che sa è ogni volta che un messaggio è stato aperto tramite ESG stesso, dal portale web o dalla quarantena, e quell'azione finisce nell'audit log con l'utente, l'identificatore del messaggio, l'ora e l'indirizzo IP. Quindi, se la domanda è se si possa dimostrare chi ha consultato un determinato messaggio, la risposta è sì ed è nell'audit log che lo si trova. Se la domanda è quante email una persona ha letto in Outlook, ESG non è la fonte corretta.
Mail Logs
I mail log si trovano in
Admin Area > Status > Mail logs e si presentano in due forme.
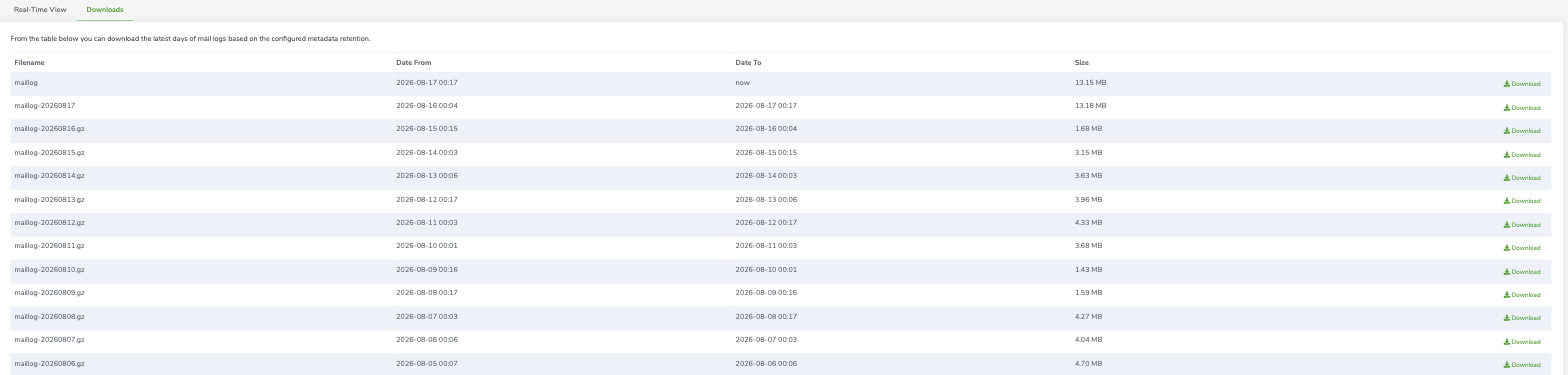
La
vista in tempo reale mostra il log grezzo dell'appliance man mano che gli eventi si verificano e può essere ristretta con un filtro scritto come espressione regolare. Il
tab Downloads restituisce invece i giorni precedenti, un file compresso per ogni giorno, pronto per essere scaricato e conservato altrove.
Quanti giorni si trovano lì dipende dalla retention dei metadati configurata, che è la stessa impostazione che governa header e URL. Con il valore consigliato si ha all'incirca un mese di mail log disponibili sull'appliance.
Integrità e inoltro dei log
L'appliance fornisce un audit trail completo dall'installazione, registra le azioni amministrative comprese quelle semplici e consente di
esportare tutto.
Nessun amministratore (nemmeno l'account admin LibraCyber) può alterare l'audit log.
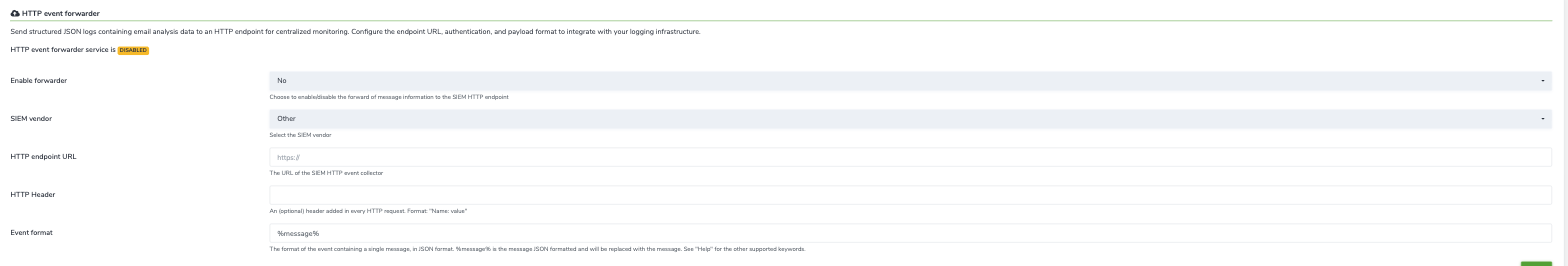
- ESG ha la possibilità di inviare i Mail Logs tramite l'HTTP event forwarder SIEM, in Admin Area > Integrations > SIEM. Il forwarder trasforma ogni evento in JSON e lo invia a un endpoint a scelta, che di norma è il collector del proprio sistema di log management. Il servizio è disabilitato per impostazione predefinita. Per attivarlo si abilita il forwarder, si seleziona il proprio vendor in modo che il formato dell'evento venga compilato automaticamente e si indica l'URL del collector. È possibile aggiungere un header HTTP se il collector richiede un token di autenticazione. Se si inviano eventi a Splunk, l'articolo dedicato Splunk HTTP Event Collector (HEC) illustra l'intera configurazione.
- ESG ha la possibilità di inviare gli Audit Logs tramite Syslog, in Admin Area > Appliance > Networking > Syslog, oppure tramite REST API, all'indirizzo https://<hostname.appliance>/api.
Domande ricorrenti nelle verifiche di sicurezza
I log sono a prova di manomissione?
Sull'appliance i log sono conservati su storage immutabile. Gli eventi email possono essere inoltrati a un collector esterno con l'HTTP event forwarder, oppure l'audit log può essere inoltrato tramite Syslog o API. L'audit log sull'appliance mantiene la cronologia completa dall'installazione e registra ogni accesso e ogni azione, comprese quelle di sola lettura.
L'attività degli utenti è tracciabile?
Sì. Le azioni e le consultazioni dei messaggi sono scritte nell'audit log con l'utente, l'indirizzo IP, la data e l'ora e l'identificatore del messaggio aperto. Il log può essere ricercato per utente, azione e indirizzo IP ed esportato come CSV o XML.
Quanta retention è disponibile?
La retention è configurata per l'intera appliance anziché assegnata ai singoli utenti. I messaggi puliti sono conservati per pochi giorni, i messaggi in quarantena fino a sessanta giorni, i record storici del database e i metadati fino a un anno sulle appliance con traffico ridotto. Sulle appliance cloud i periodi sono quelli impostati e non sono modificabili.
È possibile conservare le email per diversi anni?
Non con ESG. È un gateway e i messaggi in quarantena non possono essere trattenuti per più di sessanta giorni. Quando serve una conservazione a lungo termine, con legal hold e marche temporali certificate, il prodotto adatto è LibraCyber Email Archiver