Introduction
Les clients et les auditeurs demandent régulièrement combien de temps LibraCyber ESG conserve leurs données, ce qu'il advient de ces données une fois le délai écoulé, et comment ils peuvent prouver qui a fait quoi sur l'appliance. Cet article répond à ces questions en un seul endroit, de sorte qu'il puisse être cité directement lorsque vous répondez à un questionnaire de sécurité ou à une demande d'une autorité de protection des données.
Gardez à l'esprit qu'ESG est une passerelle de sécurité de la messagerie et non une archive. Les messages le traversent, ils sont analysés, et des copies ne sont conservées que le temps où elles sont utiles pour la quarantaine et le diagnostic. Si votre besoin est la conservation à long terme des e-mails, le produit adapté à cette tâche est LibraCyber Email Archiver. Pour une vue d'ensemble plus large de la façon dont les données personnelles sont traitées dans tous les produits LibraCyber, consultez
LibraCyber and GDPR.
Ce qu'ESG stocke et pendant combien de temps
ESG conserve quatre types de données différents, et chacun possède sa propre période de conservation. Vous les trouverez tous sous
Admin Area > Appliance > Quarantine Settings, dans l'encadré Quarantine Retention Settings en haut de la page.
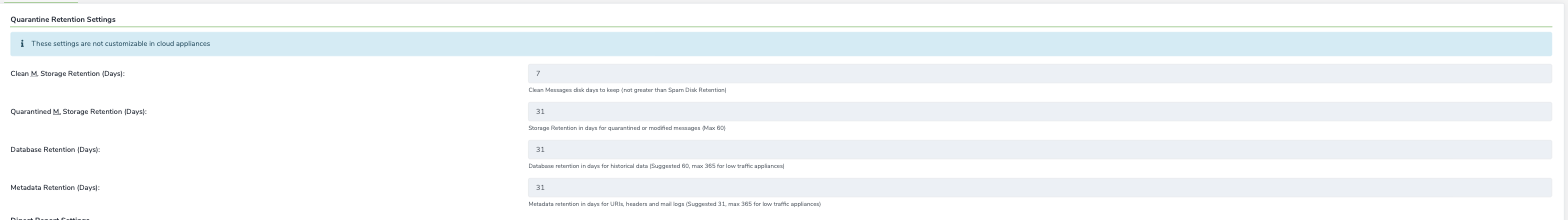
Les deux premiers paramètres déterminent combien de temps les fichiers de messages proprement dits restent sur le disque. La conservation sur disque des messages sains s'applique aux messages qui ont été délivrés sans modification, tandis que la conservation sur disque des messages mis en quarantaine s'applique aux messages qui ont été retenus ou modifiés. Les deux autres paramètres concernent les informations plutôt que le contenu. La conservation en base de données régit les données historiques utilisées par les recherches, les statistiques et le suivi des messages, et la conservation des métadonnées régit les en-têtes des messages, les URL trouvées dans les messages et les journaux de messagerie.
| Paramètre |
Ce qu'il couvre |
Limite |
| Clean M. Storage Retention (Days) |
copies sur disque des messages sains ou non modifiés |
ne peut pas dépasser la conservation sur disque du spam |
| Quarantined M. Storage Retention (Days) |
copies sur disque des messages mis en quarantaine ou modifiés |
60 jours maximum |
| Database Retention (Days) |
données historiques qui sous-tendent les recherches, les statistiques et le suivi |
60 jours conseillés, jusqu'à 365 sur les appliances à faible trafic |
| Metadata Retention (Days) |
en-têtes des messages, URL et journaux de messagerie |
31 jours conseillés, jusqu'à 365 sur les appliances à faible trafic |
Il y a trois choses à savoir avant de modifier l'un de ces chiffres ou de les citer à un client.
- Sur les appliances cloud, ces paramètres sont gérés par LibraCyber et ne peuvent pas être modifiés
-
Une conservation plus longue nécessite davantage d'espace disque, et une base de données qui devient trop volumineuse ralentira l'appliance. Ce ne sont pas des valeurs à augmenter sans dimensionner l'appliance en conséquence
-
Lorsqu'une période de conservation arrive à expiration, les données sont supprimées, et non déplacées ailleurs. Rien n'est conservé en arrière-plan et rien ne peut être récupéré ensuite.
Le contenu des messages et les informations sur les messages expirent à des moments différents
Une fois la conservation sur disque expirée, les copies des messages ont disparu. Les informations décrivant ces messages restent plus longtemps, aussi longtemps que la conservation en base de données et celle des métadonnées le permettent, et cela inclut l'expéditeur, le destinataire, l'objet, le verdict de l'analyse, les en-têtes des messages et les URL qui ont été trouvées. Lorsque vous décrivez votre politique de conservation, il s'agit de deux périodes distinctes et il est plus clair de les indiquer séparément.
Audit Logs
Vous trouverez le journal d'audit sous
Admin Area > Status > Audit logs. Il répertorie chaque action effectuée sur ESG par ordre chronologique, et il remonte jusqu'au jour où l'appliance a été déployée. Le journal d'audit n'est
jamais soumis à rotation, il est immuable et les
paramètres de conservation ci-dessus ne s'y appliquent pas.
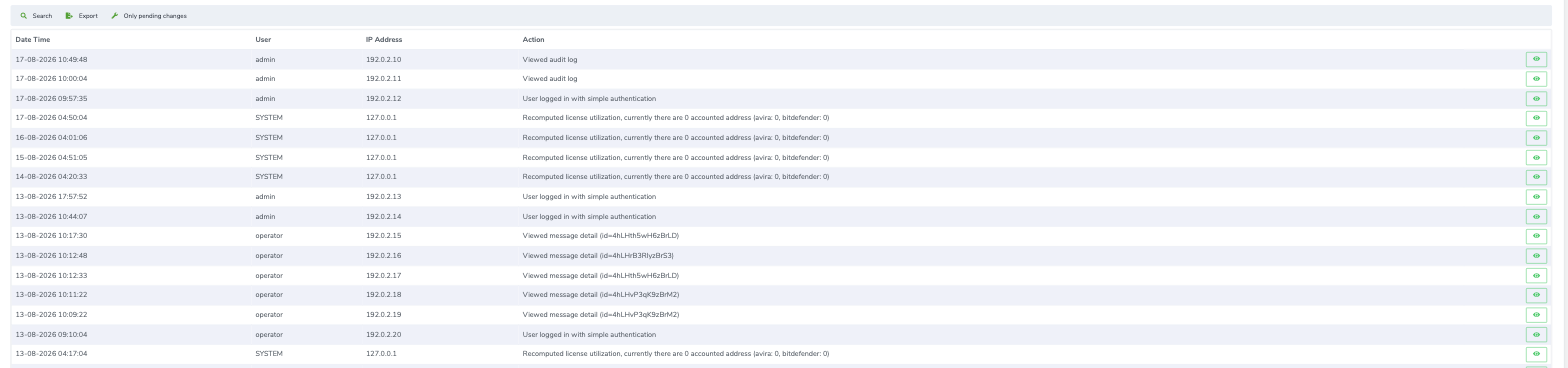
Chaque entrée consigne la date et l'heure de l'action, l'utilisateur qui l'a effectuée, l'adresse IP du client utilisé, et une description de ce qui s'est passé. Les connexions sont enregistrées, et la description vous indique si une authentification simple ou multifacteur a été utilisée. Les modifications de configuration sont enregistrées. Les opérations de licence sont enregistrées. L'ouverture du détail d'un message par l'utilisateur est également enregistrée, avec l'identifiant de ce message, tout comme l'ouverture du journal d'audit lui-même.
Vous pouvez effectuer des recherches dans le journal et l'exporter depuis la barre d'outils dans les formats habituels, CSV et XML, ou l'enregistrer sous forme de document prêt à imprimer.
Le filtre Only pending changes est utile lorsque vous souhaitez voir les modifications de configuration qui n'ont pas encore été appliquées.
Savoir si vous pouvez voir quels messages un utilisateur a ouverts
ESG ne sait pas si quelqu'un a lu un e-mail dans sa boîte aux lettres, car il s'agit d'une passerelle et non d'un client de messagerie. Ce qu'il sait, en revanche, c'est chaque fois qu'un message a été ouvert via ESG lui-même, depuis le portail web ou depuis la quarantaine, et cette action se retrouve dans le journal d'audit avec l'utilisateur, l'identifiant du message, l'heure et l'adresse IP. Donc si la question est de savoir si vous pouvez démontrer qui a consulté un message donné, la réponse est oui et c'est dans le journal d'audit que vous le trouverez. Si la question est de savoir combien d'e-mails quelqu'un a lus dans Outlook, ESG n'est pas la bonne source.
Mail Logs
Les journaux de messagerie se trouvent sous
Admin Area > Status > Mail logs et se présentent sous deux formes.
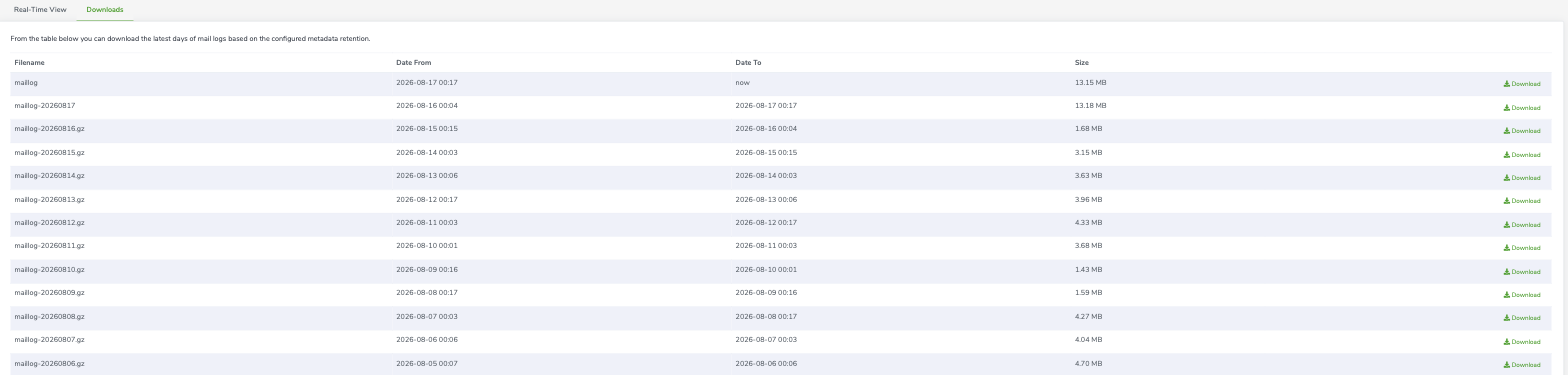
La
vue en temps réel affiche le journal brut de l'appliance au fur et à mesure que les événements se produisent, et vous pouvez la restreindre à l'aide d'un filtre écrit sous forme d'expression régulière. L'
onglet Downloads vous donne en revanche les jours précédents, un fichier compressé par jour, prêt à être téléchargé et conservé ailleurs.
Le nombre de jours que vous y trouverez dépend de la conservation des métadonnées que vous avez configurée, c'est-à-dire du même paramètre qui régit les en-têtes et les URL. Avec la valeur conseillée, vous disposez d'environ un mois de journaux de messagerie sur l'appliance.
Intégrité et transfert des journaux
L'appliance vous fournit une piste d'audit complète depuis l'installation, elle enregistre les actions administratives y compris les actions simples, et elle vous permet de
tout exporter.
Aucun administrateur (pas même le compte admin LibraCyber) ne peut modifier le journal d'audit.
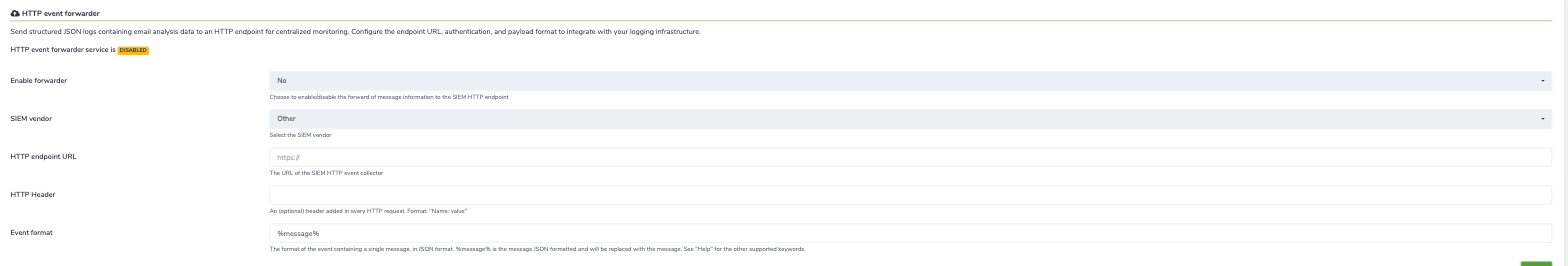
- ESG offre la possibilité d'envoyer les Mail Logs via le transmetteur d'événements HTTP SIEM, sous Admin Area > Integrations > SIEM. Le transmetteur convertit chaque événement en JSON et le poste vers un point de terminaison de votre choix, qui est normalement le collecteur de votre propre système de gestion des journaux. Le service est désactivé par défaut. Pour l'activer, vous activez le transmetteur, choisissez votre fournisseur afin que le format d'événement soit renseigné pour vous, et indiquez l'URL de votre collecteur. Vous pouvez ajouter un en-tête HTTP si votre collecteur attend un jeton d'authentification. Si vous envoyez des événements vers Splunk, l'article dédié Splunk HTTP Event Collector (HEC) détaille toute la configuration.
- ESG offre la possibilité d'envoyer les Audit Logs via le Syslog, sous Admin Area > Appliance > Networking > Syslog, ou la REST API, sous https://<hostname.appliance>/api.
Questions fréquentes lors des revues de sécurité
Les journaux sont-ils inviolables ?
Sur l'appliance, les journaux sont conservés sur un stockage immuable. Vous pouvez transférer les événements de messagerie vers un collecteur externe avec le transmetteur d'événements HTTP, ou transférer le journal d'audit via le Syslog ou l'API. Le journal d'audit sur l'appliance conserve l'historique complet depuis l'installation et enregistre chaque accès et chaque action, y compris celles qui se contentent de lire des données.
L'activité des utilisateurs peut-elle être tracée ?
Oui. Les actions et les consultations de messages sont inscrites dans le journal d'audit avec l'utilisateur, l'adresse IP, la date et l'heure, et l'identifiant du message qui a été ouvert. Le journal peut faire l'objet de recherches par utilisateur, action et adresse IP, et être exporté au format CSV ou XML.
Quelle durée de conservation est disponible ?
La conservation est configurée pour l'ensemble de l'appliance plutôt qu'attribuée à des utilisateurs individuels. Les messages sains sont conservés quelques jours, les messages mis en quarantaine jusqu'à soixante jours, les enregistrements historiques en base de données et les métadonnées jusqu'à un an sur les appliances à faible trafic. Sur les appliances cloud, les périodes sont celles qui ont été définies et ne peuvent pas être modifiées.
Les e-mails peuvent-ils être conservés pendant plusieurs années ?
Pas avec ESG. Il s'agit d'une passerelle et les messages mis en quarantaine ne peuvent pas être conservés plus de soixante jours. Lorsque vous avez besoin d'une conservation à long terme, avec gel des données à des fins juridiques et horodatages certifiés, le produit adapté est LibraCyber Email Archiver