Introducción
Los clientes y los auditores preguntan con regularidad durante cuánto tiempo LibraCyber ESG conserva sus datos, qué ocurre con esos datos una vez cumplido el plazo y cómo pueden demostrar quién hizo qué en el appliance. Este artículo responde a esas preguntas en un único lugar, de modo que pueda citarse directamente al contestar a un cuestionario de seguridad o a una solicitud de una autoridad de protección de datos.
Tenga en cuenta que ESG es un email security gateway y no un archivo documental. Los mensajes lo atraviesan, se inspeccionan y las copias se conservan solo durante el tiempo en que resultan útiles para la cuarentena y el diagnóstico. Si su requisito es la conservación a largo plazo del correo, el producto indicado para esa tarea es LibraCyber Email Archiver. Para una visión más amplia de cómo se tratan los datos personales en todos los productos LibraCyber, consulte
LibraCyber and GDPR.
Qué almacena ESG y durante cuánto tiempo
ESG conserva cuatro tipos distintos de datos y cada uno tiene su propio período de retención. Los encontrará todos en
Admin Area > Appliance > Quarantine Settings, en el cuadro Quarantine Retention Settings situado en la parte superior de la página.
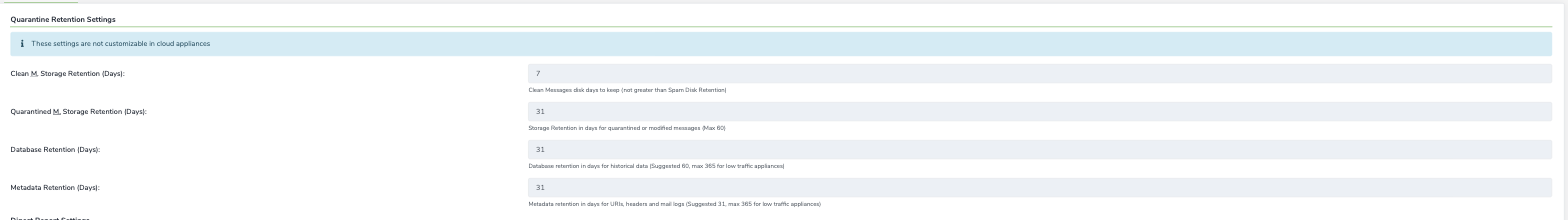
Los dos primeros ajustes controlan cuánto tiempo permanecen en disco los archivos reales de los mensajes. La retención de almacenamiento de los mensajes limpios se aplica a los mensajes entregados sin modificaciones, mientras que la retención de almacenamiento de los mensajes en cuarentena se aplica a los mensajes retenidos o modificados. Los otros dos ajustes se refieren a la información y no al contenido. La retención de la base de datos rige los datos históricos utilizados por las búsquedas, las estadísticas y el seguimiento de mensajes, y la retención de metadatos rige las cabeceras de los mensajes, las URL encontradas en su interior y los mail logs.
| Ajuste |
Qué abarca |
Límite |
| Clean M. Storage Retention (Days) |
copias en disco de los mensajes limpios o no modificados |
no puede superar la retención en disco del spam |
| Quarantined M. Storage Retention (Days) |
copias en disco de los mensajes en cuarentena o modificados |
60 días como máximo |
| Database Retention (Days) |
datos históricos en los que se basan las búsquedas, las estadísticas y el seguimiento |
60 días recomendados, hasta 365 en appliances con tráfico reducido |
| Metadata Retention (Days) |
cabeceras de los mensajes, URL y mail logs |
31 días recomendados, hasta 365 en appliances con tráfico reducido |
Hay tres aspectos que conviene conocer antes de modificar cualquiera de estos valores o de citarlos a un cliente.
- En los appliances cloud estos ajustes los gestiona LibraCyber y no se pueden editar
-
Una retención más larga requiere más espacio en disco y una base de datos que crece demasiado ralentiza el appliance. No son valores que deban aumentarse sin dimensionar el appliance para ello
-
Cuando vence un período de retención los datos se eliminan, no se trasladan a otro lugar. Nada se conserva en segundo plano y nada se puede recuperar después.
El contenido de los mensajes y la información sobre los mensajes vencen en momentos distintos
Una vez vencida la retención de almacenamiento, las copias de los mensajes desaparecen. La información que describe esos mensajes permanece más tiempo, tanto como permitan la retención de la base de datos y la de metadatos, e incluye el remitente, el destinatario, el asunto, el veredicto del análisis, las cabeceras de los mensajes y las URL que se detectaron. Al describir su política de retención, se trata de dos períodos distintos y resulta más claro indicarlos por separado.
Audit Logs
Encontrará el audit log en
Admin Area > Status > Audit logs. Enumera en orden cronológico todas las acciones realizadas en ESG y se remonta hasta el día en que se puso en marcha el appliance. El audit log
nunca se rota, es inmutable y los
ajustes de retención anteriores no se le aplican.
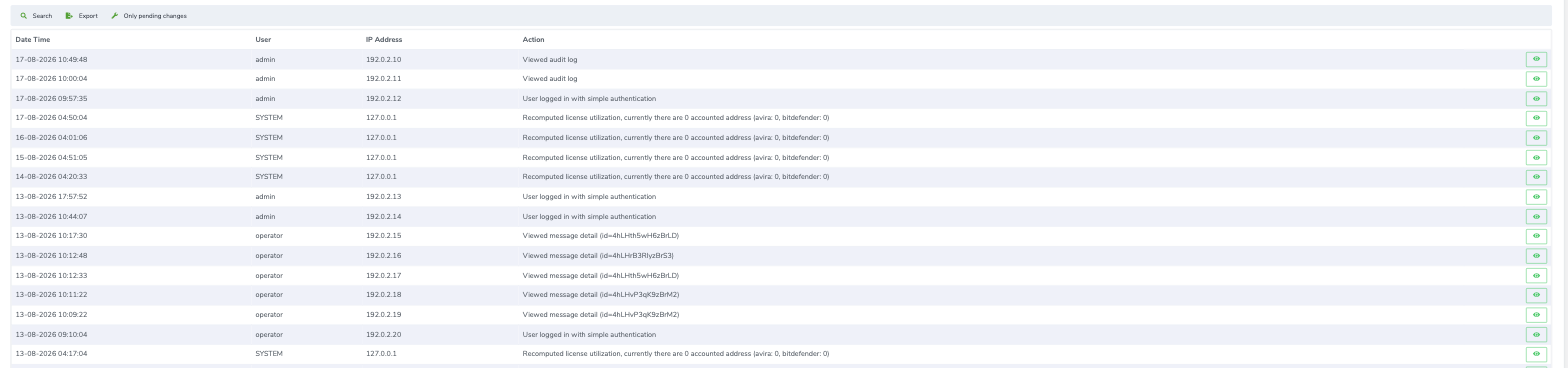
Cada entrada registra la fecha y la hora de la acción, el usuario que la realizó, la dirección IP del cliente utilizado y una descripción de lo ocurrido. Los inicios de sesión quedan registrados y la descripción indica si se empleó autenticación simple o multifactor. Los cambios de configuración quedan registrados. Las operaciones de licencia quedan registradas. La apertura del detalle de un mensaje concreto por parte del usuario también queda registrada, junto con el identificador de ese mensaje, al igual que la apertura del propio audit log.
Puede buscar en el log y exportarlo desde la barra de herramientas en los formatos habituales, CSV y XML, o guardarlo como documento listo para imprimir.
El filtro Only pending changes resulta útil cuando desea ver los cambios de configuración que aún no se han aplicado.
Si es posible ver qué mensajes ha abierto un usuario
ESG no sabe si alguien ha leído un correo en su buzón, porque es un gateway y no un cliente de correo. Lo que sí sabe es cada vez que se abrió un mensaje a través del propio ESG, desde el portal web o desde la cuarentena, y esa acción acaba en el audit log con el usuario, el identificador del mensaje, la hora y la dirección IP. Por tanto, si la pregunta es si puede demostrarse quién consultó un mensaje determinado, la respuesta es sí y es en el audit log donde se encuentra. Si la pregunta es cuántos correos leyó alguien en Outlook, ESG no es la fuente adecuada.
Mail Logs
Los mail logs se encuentran en
Admin Area > Status > Mail logs y se presentan de dos formas.
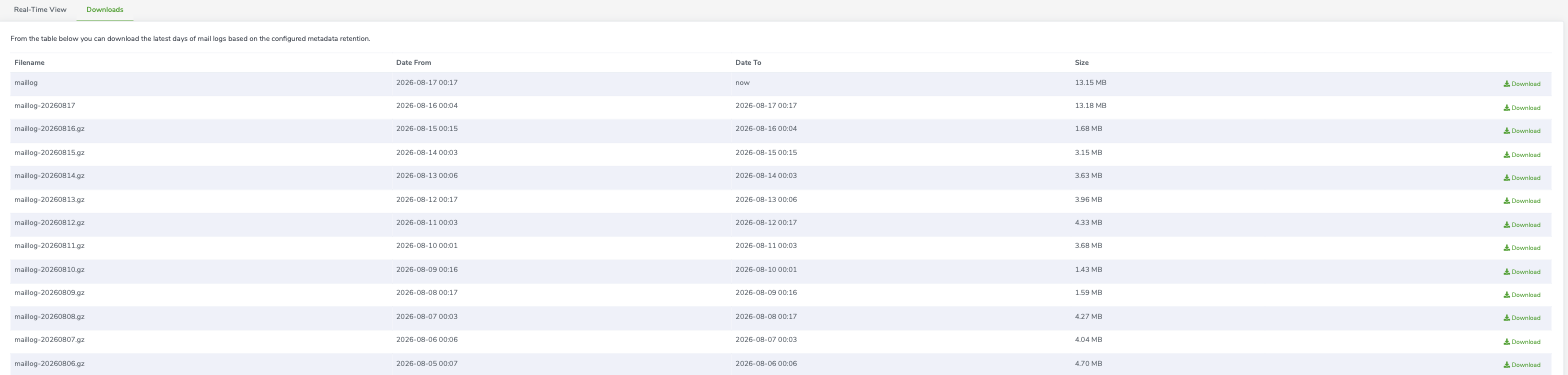
La
vista en tiempo real muestra el log sin procesar del appliance a medida que se producen los eventos y puede acotarse con un filtro escrito como expresión regular. La
pestaña Downloads ofrece en cambio los días anteriores, un archivo comprimido por día, listo para descargarse y conservarse en otro lugar.
Cuántos días encuentra allí depende de la retención de metadatos que haya configurado, que es el mismo ajuste que rige las cabeceras y las URL. Con el valor recomendado dispone aproximadamente de un mes de mail logs en el appliance.
Integridad y reenvío de los logs
El appliance ofrece un audit trail completo desde la instalación, registra las acciones administrativas incluidas las más sencillas y permite
exportarlo todo.
Ningún administrador (ni siquiera la cuenta admin de LibraCyber) puede alterar el audit log.
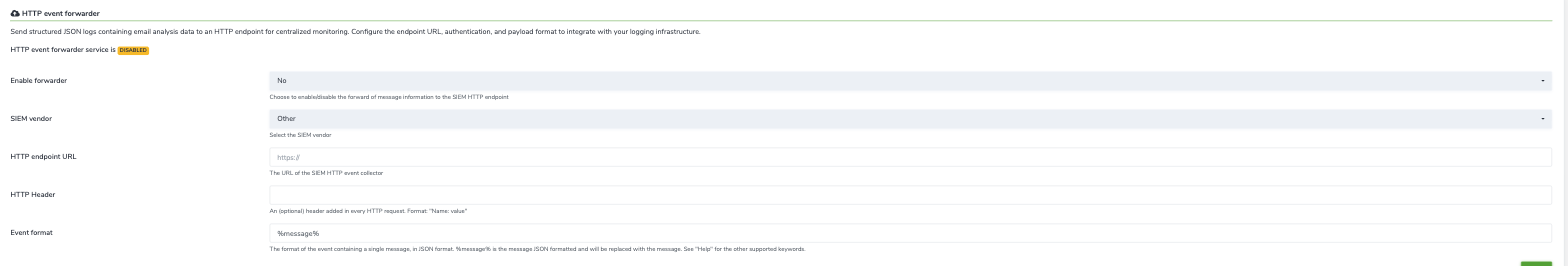
- ESG tiene la posibilidad de enviar los Mail Logs mediante el HTTP event forwarder SIEM, en Admin Area > Integrations > SIEM. El forwarder convierte cada evento en JSON y lo envía a un endpoint de su elección, que normalmente es el collector de su propio sistema de gestión de logs. El servicio está deshabilitado de forma predeterminada. Para activarlo, habilite el forwarder, seleccione su proveedor para que el formato del evento se rellene automáticamente e indique la URL de su collector. Puede añadir una cabecera HTTP si su collector espera un token de autenticación. Si envía eventos a Splunk, el artículo dedicado Splunk HTTP Event Collector (HEC) describe toda la configuración.
- ESG tiene la posibilidad de enviar los Audit Logs mediante Syslog, en Admin Area > Appliance > Networking > Syslog, o mediante REST API, en https://<hostname.appliance>/api.
Preguntas habituales en las revisiones de seguridad
¿Son los logs a prueba de manipulaciones?
En el appliance los logs se guardan en almacenamiento inmutable. Puede reenviar los eventos de correo a un collector externo con el HTTP event forwarder, o reenviar el audit log mediante Syslog o API. El audit log del appliance conserva el historial completo desde la instalación y registra todos los accesos y todas las acciones, incluidas las que solo leen datos.
¿Se puede rastrear la actividad de los usuarios?
Sí. Las acciones y las consultas de mensajes se escriben en el audit log con el usuario, la dirección IP, la fecha y la hora y el identificador del mensaje que se abrió. El log puede buscarse por usuario, acción y dirección IP, y exportarse como CSV o XML.
¿Cuánta retención hay disponible?
La retención se configura para todo el appliance en lugar de asignarse a usuarios concretos. Los mensajes limpios se conservan unos pocos días, los mensajes en cuarentena hasta sesenta días, y los registros históricos de la base de datos y los metadatos hasta un año en appliances con tráfico reducido. En los appliances cloud los períodos son los establecidos y no se pueden cambiar.
¿Se puede conservar el correo durante varios años?
Con ESG no. Es un gateway y los mensajes en cuarentena no pueden retenerse más de sesenta días. Cuando necesite una conservación a largo plazo, con legal hold y sellos de tiempo certificados, el producto indicado es LibraCyber Email Archiver