Einleitung
Kunden und Auditoren fragen regelmäßig, wie lange LibraCyber ESG ihre Daten aufbewahrt, was mit diesen Daten nach Ablauf der Frist geschieht und wie sie nachweisen können, wer auf der Appliance welche Aktion ausgeführt hat. Dieser Artikel beantwortet diese Fragen gebündelt an einer Stelle, sodass er direkt zitiert werden kann, wenn Sie einen Sicherheitsfragebogen oder eine Anfrage einer Datenschutzbehörde beantworten.
Beachten Sie, dass ESG ein E-Mail-Security-Gateway und kein Archiv ist. Nachrichten durchlaufen das System, werden geprüft, und Kopien werden nur so lange aufbewahrt, wie sie für Quarantäne und Fehleranalyse nützlich sind. Wenn Sie E-Mails langfristig aufbewahren müssen, ist LibraCyber Email Archiver das passende Produkt dafür. Einen umfassenderen Überblick darüber, wie personenbezogene Daten in allen LibraCyber-Produkten verarbeitet werden, finden Sie unter
LibraCyber and GDPR.
Was ESG speichert und wie lange
ESG bewahrt vier verschiedene Arten von Daten auf, und jede hat ihre eigene Aufbewahrungsfrist. Sie finden alle unter
Admin Area > Appliance > Quarantine Settings, im Kasten Quarantine Retention Settings oben auf der Seite.
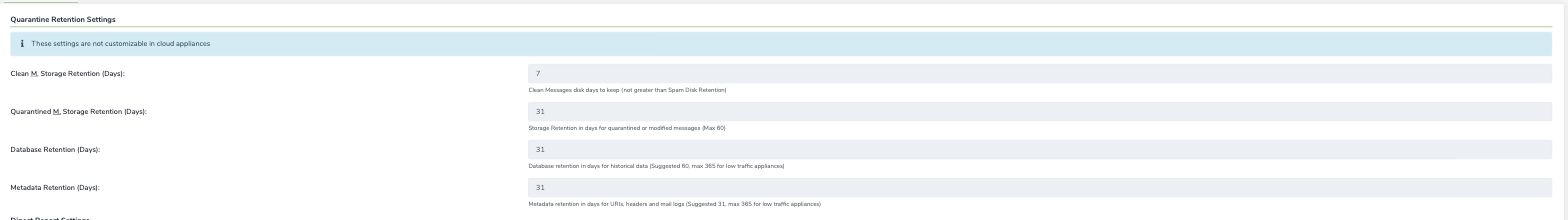
Die ersten beiden Einstellungen legen fest, wie lange die eigentlichen Nachrichtendateien auf der Festplatte verbleiben. Die Aufbewahrung sauberer Nachrichten im Speicher gilt für Nachrichten, die unverändert zugestellt wurden, während die Aufbewahrung von Nachrichten in Quarantäne für Nachrichten gilt, die zurückgehalten oder verändert wurden. Bei den beiden anderen Einstellungen geht es um Informationen statt um Inhalte. Die Datenbankaufbewahrung regelt die historischen Daten, die für Suchvorgänge, Statistiken und Message Tracking verwendet werden, und die Metadatenaufbewahrung regelt die Nachrichten-Header, die in Nachrichten gefundenen URLs sowie die Mail-Logs.
| Einstellung |
Was sie abdeckt |
Grenzwert |
| Clean M. Storage Retention (Days) |
Kopien sauberer oder unveränderter Nachrichten auf der Festplatte |
darf die Spam-Aufbewahrung auf der Festplatte nicht überschreiten |
| Quarantined M. Storage Retention (Days) |
Kopien von Nachrichten in Quarantäne oder veränderten Nachrichten auf der Festplatte |
maximal 60 Tage |
| Database Retention (Days) |
historische Daten hinter Suchvorgängen, Statistiken und Tracking |
60 Tage empfohlen, bis zu 365 auf Appliances mit geringem Datenaufkommen |
| Metadata Retention (Days) |
Nachrichten-Header, URLs und Mail-Logs |
31 Tage empfohlen, bis zu 365 auf Appliances mit geringem Datenaufkommen |
Drei Dinge sollten Sie wissen, bevor Sie einen dieser Werte ändern oder einem Kunden gegenüber nennen.
- Auf Cloud-Appliances werden diese Einstellungen von LibraCyber verwaltet und können nicht bearbeitet werden
-
Längere Aufbewahrung benötigt mehr Speicherplatz, und eine zu groß werdende Datenbank verlangsamt die Appliance. Diese Werte sollten nicht erhöht werden, ohne die Appliance entsprechend zu dimensionieren
-
Wenn eine Aufbewahrungsfrist abläuft, werden die Daten gelöscht und nicht an einen anderen Ort verschoben. Es wird nichts im Hintergrund aufbewahrt und nichts kann danach wiederhergestellt werden.
Nachrichteninhalt und Nachrichteninformationen verfallen zu unterschiedlichen Zeitpunkten
Sobald die Speicheraufbewahrung abgelaufen ist, sind die Kopien der Nachrichten verschwunden. Die Informationen, die diese Nachrichten beschreiben, bleiben länger erhalten, nämlich so lange, wie es die Datenbank- und Metadatenaufbewahrung zulassen, und dazu gehören Absender, Empfänger, Betreff, das Ergebnis der Analyse, Nachrichten-Header und die gefundenen URLs. Wenn Sie Ihre Aufbewahrungsrichtlinie beschreiben, handelt es sich um zwei getrennte Zeiträume, und es ist klarer, sie getrennt anzugeben.
Audit Logs
Sie finden das Audit-Log unter
Admin Area > Status > Audit logs. Es führt jede auf ESG ausgeführte Aktion in chronologischer Reihenfolge auf und reicht bis zu dem Tag zurück, an dem die Appliance in Betrieb genommen wurde. Das Audit-Log wird
niemals rotiert, ist unveränderlich und die
oben genannten Aufbewahrungseinstellungen gelten nicht dafür.
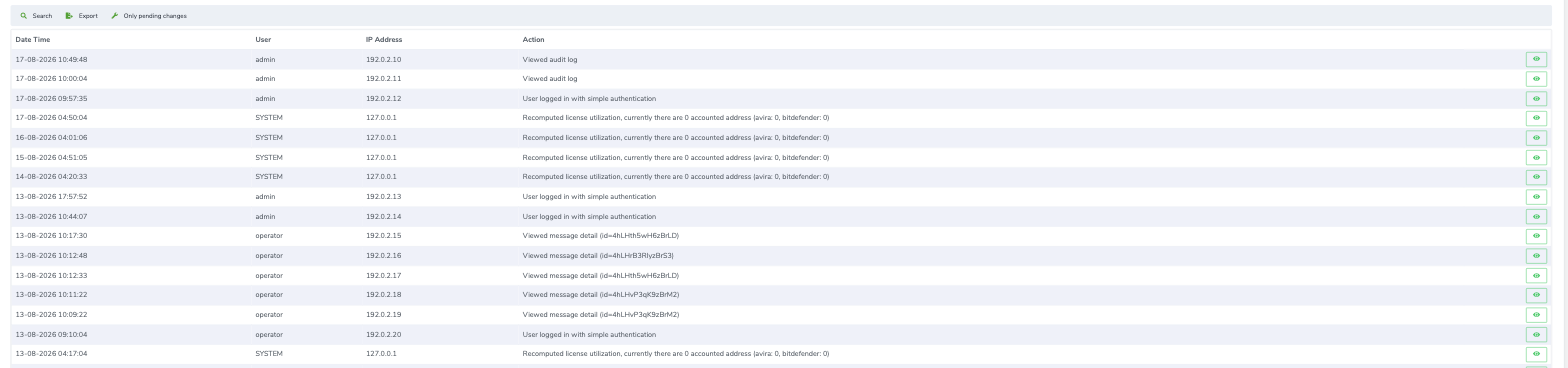
Jeder Eintrag erfasst Datum und Uhrzeit der Aktion, den Benutzer, der sie ausgeführt hat, die IP-Adresse des verwendeten Clients sowie eine Beschreibung des Vorgangs. Anmeldungen werden aufgezeichnet, und die Beschreibung gibt an, ob eine einfache oder eine mehrstufige Authentifizierung verwendet wurde. Konfigurationsänderungen werden aufgezeichnet. Lizenzvorgänge werden aufgezeichnet. Auch das Öffnen der Detailansicht einer einzelnen Nachricht durch den Benutzer wird zusammen mit der Kennung dieser Nachricht aufgezeichnet, ebenso das Öffnen des Audit-Logs selbst.
Sie können das Log durchsuchen und es über die Symbolleiste in den üblichen Formaten exportieren, CSV und XML, oder es als druckfertiges Dokument speichern.
Der Filter Only pending changes ist nützlich, wenn Sie Konfigurationsänderungen sehen möchten, die noch nicht angewendet wurden.
Ob Sie sehen können, welche Nachrichten ein Benutzer geöffnet hat
ESG weiß nicht, ob jemand eine E-Mail in seinem Postfach gelesen hat, denn es ist ein Gateway und kein E-Mail-Client. Was es jedoch weiß, ist jeder Zeitpunkt, zu dem eine Nachricht über ESG selbst geöffnet wurde, aus dem Webportal oder aus der Quarantäne, und diese Aktion landet im Audit-Log mit dem Benutzer, der Nachrichtenkennung, der Uhrzeit und der IP-Adresse. Wenn die Frage also lautet, ob Sie nachweisen können, wer eine bestimmte Nachricht eingesehen hat, lautet die Antwort ja, und im Audit-Log finden Sie es. Wenn die Frage lautet, wie viele E-Mails jemand in Outlook gelesen hat, ist ESG nicht die richtige Quelle.
Mail Logs
Die Mail-Logs befinden sich unter
Admin Area > Status > Mail logs und liegen in zwei Formen vor.
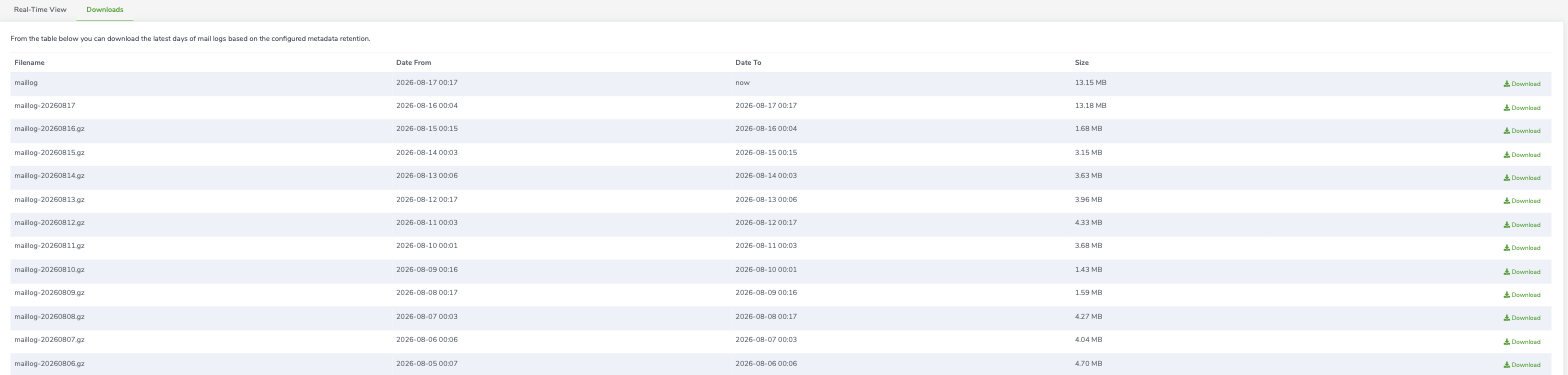
Die
Echtzeitansicht zeigt das Rohprotokoll der Appliance, während die Ereignisse eintreten, und Sie können sie mit einem als regulärer Ausdruck geschriebenen Filter eingrenzen. Der
Tab Downloads liefert Ihnen stattdessen die vorangegangenen Tage, eine komprimierte Datei pro Tag, bereit zum Herunterladen und zur Aufbewahrung an anderer Stelle.
Wie viele Tage Sie dort vorfinden, hängt von der von Ihnen konfigurierten Metadatenaufbewahrung ab, also von derselben Einstellung, die auch Header und URLs regelt. Mit dem empfohlenen Wert stehen Ihnen etwa ein Monat Mail-Logs auf der Appliance zur Verfügung.
Log-Integrität und Weiterleitung
Die Appliance bietet Ihnen einen vollständigen Audit-Trail seit der Installation, sie zeichnet administrative Aktionen einschließlich einfacher Aktionen auf und erlaubt Ihnen,
alles zu exportieren.
Kein Administrator (auch nicht das LibraCyber-Admin-Konto) kann das Audit-Log verändern.
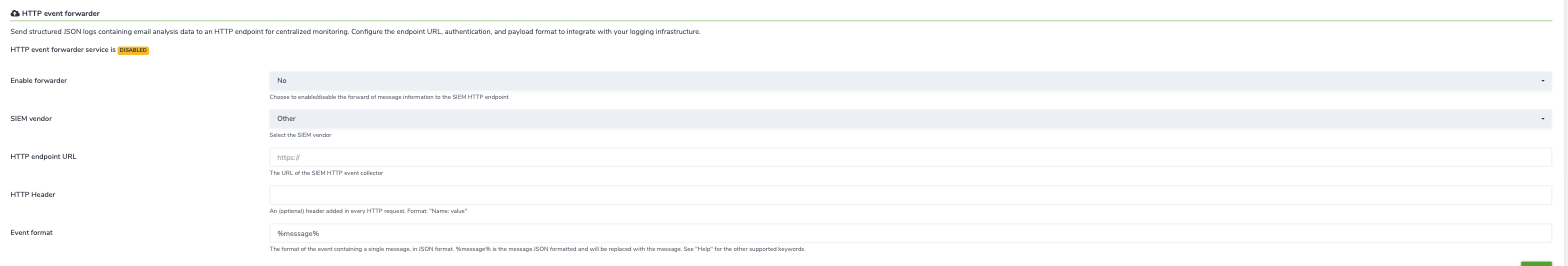
- ESG bietet die Möglichkeit, Mail Logs über den SIEM-HTTP-Event-Forwarder zu senden, unter Admin Area > Integrations > SIEM. Der Forwarder wandelt jedes Ereignis in JSON um und sendet es an einen Endpunkt Ihrer Wahl, in der Regel den Collector Ihres eigenen Log-Management-Systems. Der Dienst ist standardmäßig deaktiviert. Zum Aktivieren schalten Sie den Forwarder ein, wählen Ihren Hersteller aus, damit das Ereignisformat für Sie vorausgefüllt wird, und geben die URL Ihres Collectors an. Sie können einen HTTP-Header hinzufügen, falls Ihr Collector ein Authentifizierungstoken erwartet. Wenn Sie Ereignisse an Splunk senden, führt der eigene Artikel Splunk HTTP Event Collector (HEC) durch die gesamte Einrichtung.
- ESG bietet die Möglichkeit, Audit Logs über Syslog zu senden, unter Admin Area > Appliance > Networking > Syslog, oder über REST API, unter https://<hostname.appliance>/api.
Häufige Fragen aus Sicherheitsprüfungen
Sind die Logs manipulationssicher?
Auf der Appliance werden die Logs auf unveränderlichem Speicher abgelegt. Sie können E-Mail-Ereignisse mit dem HTTP-Event-Forwarder an einen externen Collector weiterleiten oder das Audit-Log über Syslog oder API weiterleiten. Das Audit-Log auf der Appliance bewahrt die vollständige Historie seit der Installation auf und zeichnet jeden Zugriff und jede Aktion auf, auch solche, die Daten nur lesen.
Können Benutzeraktivitäten nachverfolgt werden?
Ja. Aktionen und Nachrichtenzugriffe werden mit dem Benutzer, der IP-Adresse, dem Datum und der Uhrzeit sowie der Kennung der geöffneten Nachricht in das Audit-Log geschrieben. Das Log kann nach Benutzer, Aktion und IP-Adresse durchsucht und als CSV oder XML exportiert werden.
Wie viel Aufbewahrung steht zur Verfügung?
Die Aufbewahrung wird für die gesamte Appliance konfiguriert und nicht einzelnen Benutzern zugewiesen. Saubere Nachrichten werden einige Tage aufbewahrt, Nachrichten in Quarantäne bis zu sechzig Tage, historische Datenbankeinträge und Metadaten bis zu einem Jahr auf Appliances mit geringem Datenaufkommen. Auf Cloud-Appliances gelten die festgelegten Zeiträume und können nicht geändert werden.
Können E-Mails mehrere Jahre lang aufbewahrt werden?
Nicht mit ESG. Es ist ein Gateway, und Nachrichten in Quarantäne können nicht länger als sechzig Tage aufbewahrt werden. Wenn Sie eine langfristige Aufbewahrung mit Legal Hold und zertifizierten Zeitstempeln benötigen, ist LibraCyber Email Archiver das passende Produkt dafür